


¿Qué es la ciberseguridad y por qué debería importarte hoy mismo?
La ciberseguridad es el conjunto de prácticas, tecnologías, procesos y hábitos diseñados para proteger sistemas informáticos, redes, programas y datos contra accesos no autorizados, ataques maliciosos o daños accidentales. Si lo vemos desde una perspectiva pragmática para un negocio en crecimiento, la ciberseguridad es la red de protección que evita que un tropiezo digital detenga tus operaciones por completo.
A menudo escuchamos a pequeños emprendedores o dueños de startups decir: “Mi página web es muy pequeña, no le interesa a nadie, ¿por qué un hacker querría atacarme a mí?”. Este es el mito más peligroso y extendido del mundo digital. La gran mayoría de las agresiones cibernéticas modernas no son ejecutadas por personas sentadas frente a una pantalla eligiendo a tu negocio de forma manual. Son realizadas por herramientas automatizadas, conocidas como bots, que rastrean la red las 24 horas del día buscando cualquier puerta digital que se haya quedado mal cerrada. Para un programa automatizado, tu negocio no es ni grande ni pequeño; es simplemente una dirección IP vulnerable con recursos que pueden ser explotados.
Las consecuencias de no tomarse en serio la protección digital van mucho más allá de un inconveniente técnico momentáneo. Analicemos tres pilares que se ven impactados directamente cuando falla la seguridad:
- Pérdida económica directa: Reparar un sitio web infectado, recuperar datos secuestrados o pagar asesorías de emergencia suele ser exponencialmente más costoso que haber prevenido la falla desde el inicio.
- Daño reputacional: La confianza tarda años en construirse y segundos en destruirse. Si tus clientes reciben correos dañinos desde tu dominio o si la información confidencial que te confiaron se filtra en la web, recuperar esa credibilidad será una tarea titánica.
- Interrupción del negocio: Un ataque exitoso puede dejar tu tienda en línea fuera de servicio durante días. Cada hora con la web caída representa ventas perdidas y clientes que migran directamente hacia tu competencia.
Para estructurar una defensa sólida sin volverse loco, la industria suele recurrir a marcos de referencia consolidados como el NIST Cybersecurity Framework, el cual propone organizar la seguridad en cinco actividades continuas: identificar lo que tienes, proteger tus activos, detectar anomalías a tiempo, responder ante incidentes y recuperar la normalidad de forma ágil. No necesitas ser una gran empresa para adoptar esta mentalidad preventiva en tu día a día.
Los tres pilares de la seguridad digital (La Tríada CIA)
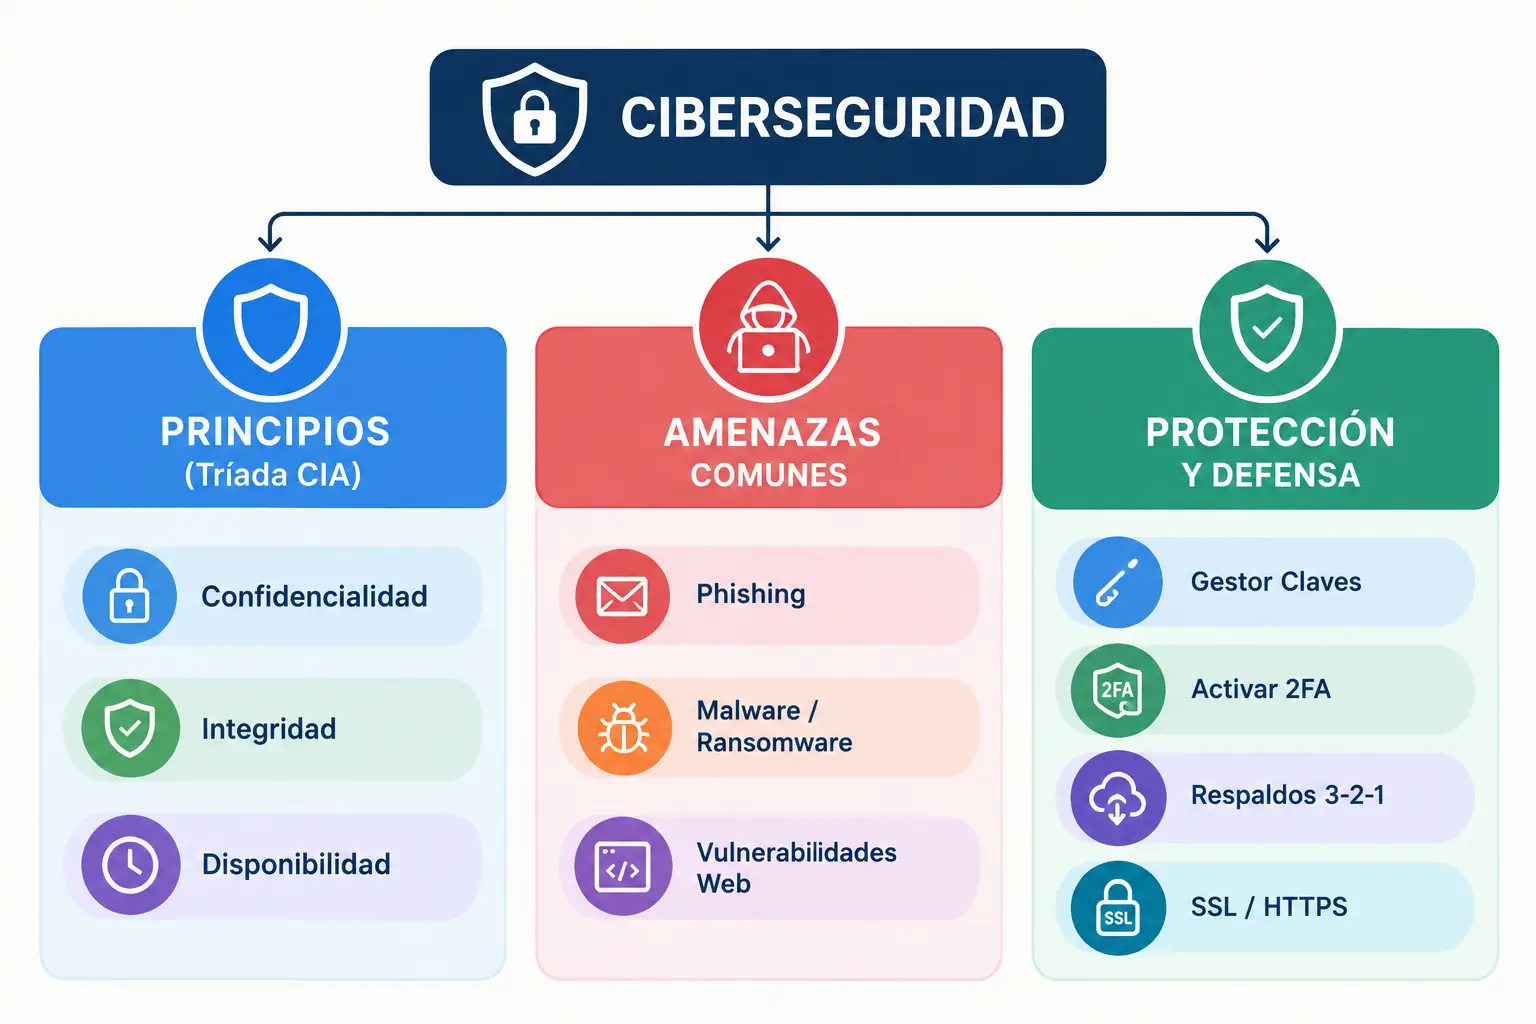
Para entender cómo funciona la protección de datos en la práctica, existe un concepto clásico conocido como la Tríada CIA (por sus siglas en inglés: Confidentiality, Integrity, Availability). Piensa en esto como la base conceptual sobre la que se sostiene cualquier protocolo de resguardo informático:
- Confidencialidad: Garantizar que los datos solo sean accesibles para las personas autorizadas. Por ejemplo, que solo el cliente y tú puedan ver los detalles de una transacción bancaria o sus datos personales.
- Integridad: Asegurar que la información se mantenga exacta, completa y libre de modificaciones no autorizadas desde su creación hasta su destino final. Un correo de confirmación de pedido no debería poder ser alterado por un tercero en el camino.
- Disponibilidad: Lograr que los sistemas, la web y los datos estén accesibles para los usuarios legítimos siempre que los necesiten. Si tu servidor colapsa por un ataque y tu web se cae a mitad de un evento de ventas, la infraestructura defensiva ha fallado en este pilar.
El menú de las amenazas: ¿De qué nos estamos protegiendo realmente?
Para defender tu territorio digital con las herramientas adecuadas, primero debes conocer las amenazas que habitan en las zonas peligrosas de la red. Los ciberdelincuentes no inventan la rueda todos los días; en realidad, utilizan un conjunto de tácticas bastante conocidas para saltarse los bloqueos aprovechando el eslabón más débil de la cadena: el descuido humano.
1. Phishing e Ingeniería Social
El phishing es el ataque más común al que se enfrentan las empresas a diario. Consiste en el envío de correos electrónicos, mensajes de texto o comunicaciones en redes sociales que suplantan la identidad de instituciones legítimas (bancos, proveedores de correo, plataformas de pago) para convencerte de que entregues información confidencial, como contraseñas o números de tarjetas de crédito.
La ingeniería social intenta burlar la ciberseguridad atacando la psicología humana en lugar del software. Juega con la urgencia, la curiosidad o el miedo. Mensajes como “Su cuenta será suspendida en 2 horas si no verifica sus datos” son los cebos tradicionales para hacerte actuar antes de pensar y romper las barreras defensivas de tu organización.
2. Malware y Ransomware
El malware es un término genérico que se utiliza para englobar a cualquier tipo de software malicioso diseñado para dañar un sistema. Dentro de este grupo, el verdadero dolor de cabeza para los administradores de sistemas en la actualidad es el ransomware.
El ransomware funciona como un secuestrador digital: entra a tu sistema, encripta (bloquea) todos tus archivos y exige un pago para entregarte la clave de liberación. Mantener copias de seguridad es la única solución real, ya que pagar el rescate nunca garantiza que te devuelvan la información.
3. Ataques a aplicaciones web
Si administras una página web o un comercio electrónico, la protección de tus plataformas debe centrarse en corregir las vulnerabilidades del código que los atacantes buscan explotar constantemente. La organización OWASP Top Ten documenta de forma abierta los riesgos informáticos más críticos en aplicaciones web, entre los que destacan la inyección de código (SQL Injection) y las fallas en los controles de acceso.
Guía práctica paso a paso: Aplicando protección en tu infraestructura digital
Llegó el momento de pasar de la teoría a la acción con medidas al alcance de cualquiera. No necesitas comprar licencias de software exorbitantes ni implementar complejas herramientas tecnológicas para elevar de forma drástica el nivel defensivo de tu emprendimiento o sitio web.
Paso 1: Gestión inteligente de contraseñas
Utilizar la misma contraseña para tus cuentas es la causa número uno de fallos de acceso. Si un atacante descubre esa clave en una filtración, la estructura entera de tus plataformas se vendrá abajo.
- Crea frases de contraseña (Passphrases): En lugar de intentar recordar
P@ssw0rd2024!, los expertos recomiendan usar combinaciones impredecibles de palabras aleatorias, comoGato-Plátano-Teclado-Azul-99. - Usa un gestor de contraseñas: Es una herramienta clave de organización (como Bitwarden o 1Password) que te permite generar y almacenar claves complejas sin tener que memorizarlas todas.
Para reforzar esta práctica, puedes consultar las recomendaciones de la Comisión Federal de Comercio sobre cómo proteger tu negocio con contraseñas seguras, donde encontrarás consejos para evitar la reutilización de claves y proteger la información de tu empresa.
Paso 2: La capa dorada de protección (Autenticación de Doble Factor – 2FA)
La autenticación de doble factor es la medida individual más efectiva para prevenir el acceso no autorizado. Agrega un segundo paso de verificación al iniciar sesión: tu contraseña más un código temporal en tu teléfono.
Gracias a esta regla práctica, aunque un atacante robe tu contraseña, no podrá ingresar a tu cuenta sin el código instantáneo generado en tu dispositivo móvil.
Paso 3: Mantén todo tu ecosistema actualizado
Las actualizaciones de software son parches diseñados para tapar agujeros recién descubiertos. Dejar un sistema operativo o un gestor de contenidos sin actualizar es la forma más rápida de arruinar tu estrategia de resguardo.
Tabla Comparativa: Herramientas de Protección Digital para Principiantes
A continuación, se presenta una comparativa de herramientas que simplifican el mantenimiento de tu proyecto sin complicaciones técnicas:
| Categoría | Herramienta Sugerida | Propósito Principal | Nivel de Dificultad | Costo Estimado |
| Gestión de Contraseñas | Bitwarden / 1Password | Guardar y generar claves criptográficas complejas. | Muy Fácil | Opción Gratuita / De pago ($3-5 USD/mes) |
| Autenticación (2FA) | Authy / Aegis | Generar códigos temporales para inicio de sesión seguro. | Fácil | Gratuito |
| Protección Web (CDN/WAF) | Cloudflare | Bloquear tráfico malicioso y prevenir caídas del servidor. | Intermedio | Opción Gratuita robusta disponible |
| Copias de Seguridad | UpdraftPlus / Duplicator | Garantizar la ciberseguridad mediante respaldo de archivos. | Fácil | Opción Gratuita / De pago ($70 USD/año) |
| Antivirus / Endpoint | Malwarebytes / Defender | Escanear equipos para detectar software dañino. | Muy Fácil | Gratuito / Incluido en el sistema operativo |
Ciberseguridad específica para tu sitio web: La lista de verificación esencial
Tu sitio web es tu cara visible al mundo, y las medidas de ciberseguridad garantizan que los usuarios naveguen de forma confiable. Para asegurar la presencia en línea de tu negocio, sigue esta lista de verificación:
1. Certificado SSL/TLS (HTTPS y la navegación segura)
El protocolo HTTPS es un estándar elemental de ciberseguridad que encripta la información entre el usuario y el servidor web. Esto impide que terceros intercepten datos sensibles y confirma a los buscadores que aplicas normas profesionales en tu dominio.
2. Copias de seguridad (La regla 3-2-1)
Ante cualquier eventualidad, una estrategia de ciberseguridad basada en respaldos constantes (backups) te salvará de perderlo todo. Aplica la regla 3-2-1: conserva 3 copias de tus datos, en 2 formatos distintos y 1 de ellas guardada en una ubicación remota independiente.
3. Principio de Menor Privilegio
Una buena práctica operativa es limitar los accesos. Asigna a cada colaborador solo los permisos estrictamente necesarios para su trabajo. Si una cuenta resulta comprometida, la ciberseguridad general del sistema no se verá amenazada por completo.
Preguntas Frecuentes (FAQ)
¿La ciberseguridad es demasiado costosa para una startup o pequeño emprendimiento?
No, la ciberseguridad básica no requiere presupuestos elevados. La mayoría de las medidas más efectivas, como activar la autenticación de doble factor, usar contraseñas fuertes, mantener el software actualizado y utilizar certificados SSL gratuitos, tienen un costo monetario de cero.
¿Un antivirus tradicional es suficiente para la protección de mi negocio?
No. Un antivirus es solo una pieza dentro del esquema defensivo global que detecta software malicioso conocido. No sustituye la prevención enfocada en evitar engaños de ingeniería social o vulnerabilidades en el código de tu sitio web.
¿Qué debo hacer inmediatamente si sospecho un fallo de seguridad en mi web?
Cambia de inmediato todas las contraseñas de acceso para restablecer el control, restaura la copia de seguridad limpia más reciente y ponte en contacto con tu proveedor de hospedaje para aislar el problema antes de que afecte a tus usuarios.
¿Por qué el protocolo HTTPS es necesario si no vendo productos en línea?
Porque el cifrado no es solo para transacciones monetarias. HTTPS protege cualquier formulario de contacto, garantiza que tu web no sea manipulada por terceros y mejora tu posicionamiento SEO, ya que Google premia la protección de datos en las páginas web.
¿Cómo influye el phishing en la seguridad de una empresa?
El phishing busca romper los controles de acceso engañando a las personas para que entreguen credenciales. Evitarlo requiere capacitar al equipo en hábitos de prevención, verificando siempre el remitente de los correos antes de hacer clic en enlaces.
Conclusión
La ciberseguridad no es un destino al que se llega y se da por terminado; es un proceso continuo, una cultura de trabajo y una actitud de prevención constante. A lo largo de esta guía hemos demostrado que integrar la ciberseguridad en tu proyecto no requiere conocimientos de ingeniería avanzados ni inversiones desproporcionadas. La verdadera tranquilidad digital se construye día a día mediante pequeños hábitos inteligentes: contraseñas robustas, autenticación de doble factor, certificados SSL y respaldos frecuentes.
Tratar la ciberseguridad como una prioridad desde el nacimiento de tu marca te ahorrará pérdidas económicas y mantendrá tu reputación intacta. En el entorno digital actual, demostrar compromiso con la ciberseguridad y el resguardo de la información es la mejor estrategia para generar confianza en tus clientes y hacer crecer tu proyecto sobre bases firmes.